Kurz gefasst
Verschlüsselung macht lesbare Daten mithilfe eines mathematischen Verfahrens und eines Schlüssels zu Geheimtext. Mit dem passenden Schlüssel lassen sie sich wieder lesen. Symmetrische Verfahren verwenden dafür denselben geheimen Schlüssel, asymmetrische Verfahren ein zusammengehöriges Schlüsselpaar. Welche Daten vor wem geschützt sind, hängt vom gesamten System ab. Transportverschlüsselung und Ende-zu-Ende-Verschlüsselung haben unterschiedliche Endpunkte. Ein entsperrtes Gerät, ein weitergegebener Screenshot oder sichtbare Begleitdaten bleiben deshalb mögliche Schwachstellen.
Eine Nachricht soll ankommen, ohne unterwegs für alle lesbar zu sein. Verschlüsselung schützt ihren Inhalt – aber nicht automatisch alles, was mit ihr zu tun hat.
Warum das im Alltag wichtig ist
Private Nachrichten, gespeicherte Dateien und Verbindungen zu Websites brauchen Schutz vor Mitlesern. Dabei tauchen Begriffe wie Transportverschlüsselung und Ende-zu-Ende-Verschlüsselung auf. Eine Erklärung auf onlinesicherheit.gv.at vom 18. Februar 2025 zeigt, warum dieser Unterschied wichtig ist. Zum Hintergrundbeitrag.
Mehr erfahren
Mehr erfahren: Schlüssel, Übertragungsweg und Endgeräte
Vom Klartext zum Geheimtext
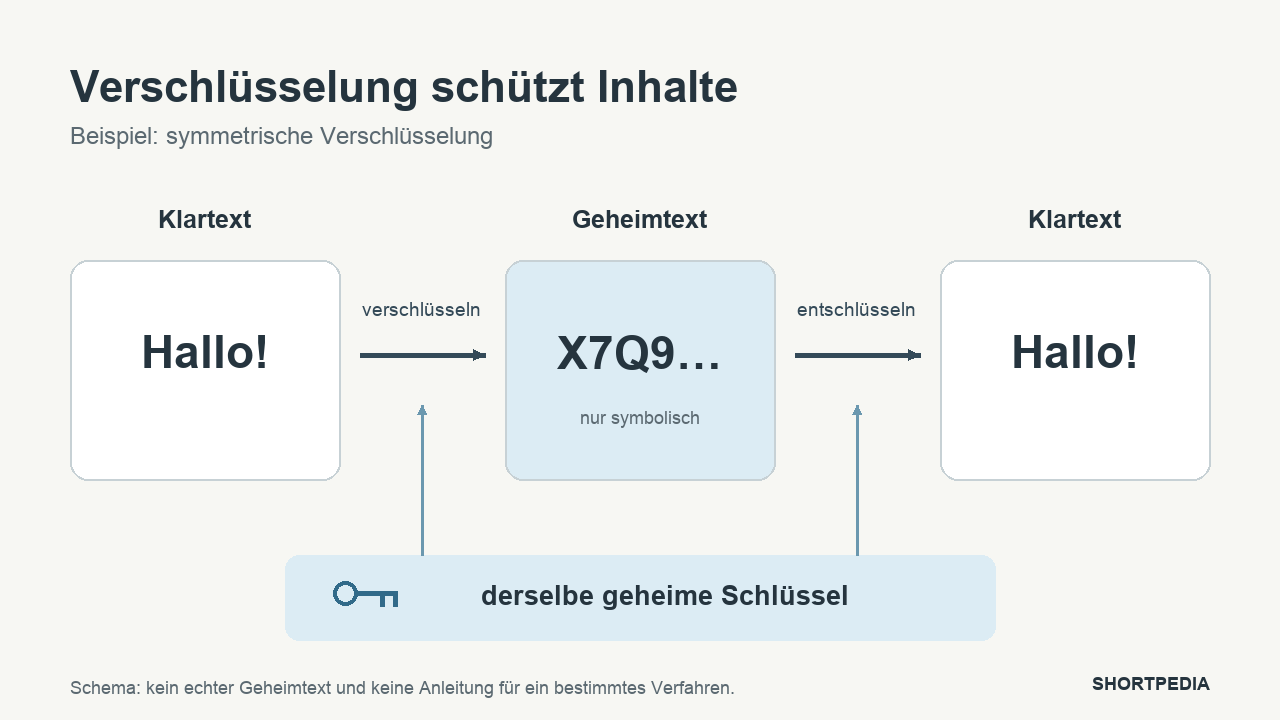
Stell dir vor, Lea schickt Tom die Nachricht „Wir treffen uns um sechs“. Vor dem Verschlüsseln ist das Klartext. Die Software verarbeitet die Daten mit einem Algorithmus und einem Schlüssel. Auf dem Übertragungsweg soll nur Geheimtext sichtbar sein; Toms Software stellt daraus wieder den lesbaren Satz her. Die folgende Erklärung ist ein vereinfachtes eigenes Beispiel, kein tatsächlich berechnetes Verschlüsselungsverfahren.
Das Verfahren beschreibt die Rechenregeln, der Schlüssel steuert ihre konkrete Anwendung. Die Vertraulichkeit sollte nicht davon abhängen, dass niemand die Rechenregeln kennt. Wichtig sind ein geeignetes Verfahren, korrekt arbeitende Software und geschütztes Schlüsselmaterial. Microsoft erläutert die getrennten Aufgaben von Verfahren und Schlüsseln anhand praktischer Kryptografie-Schnittstellen.
Symmetrisch: ein gemeinsames Geheimnis
Bei symmetrischer Verschlüsselung nutzen Lea und Tom denselben geheimen Schlüssel zum Verschlüsseln und Entschlüsseln. Wer ihn erhält, kann bei diesem vereinfachten Modell ebenfalls auf den Inhalt zugreifen. Das führt zu einer zweiten Aufgabe: Wie kommt der Schlüssel sicher zu beiden, bevor sie vertraulich miteinander kommunizieren können?
Lea sollte den Schlüssel deshalb nicht einfach ungeschützt neben die verschlüsselte Nachricht schreiben. Das wäre wie eine verschlossene Kassette, an der der passende Schlüssel außen klebt. Praktische Systeme lösen die Schlüsselverteilung mit zusätzlichen Verfahren. Die Microsoft-Dokumentation warnt ausdrücklich vor ungeschützt übertragenen Schlüsseln. Zur sicheren Umsetzung gehören weitere technische Einzelheiten, die unsere Zeichnung bewusst auslässt.
Asymmetrisch: öffentliche und private Schlüssel
Bei asymmetrischer Verschlüsselung besitzt Tom ein Schlüsselpaar. Seinen öffentlichen Schlüssel darf Lea kennen und zum Verschlüsseln verwenden. Der zugehörige private Schlüssel bleibt bei Tom und dient zum Entschlüsseln. Öffentlich bedeutet also nicht, dass jeder die damit verschlüsselte Nachricht lesen darf. Die Datenschutzbeauftragte des Kantons Zürich erklärt diese Rollen.
Entscheidend ist außerdem, dass Lea wirklich Toms öffentlichen Schlüssel verwendet. Ein ausgetauschter oder falsch zugeordneter Schlüssel würde die Schutzannahme untergraben. Systeme müssen deshalb auch die Echtheit ihrer Gegenstelle prüfen. In der Praxis werden symmetrische Verfahren für Nutzdaten häufig mit asymmetrischen Verfahren zur Schlüsselübermittlung oder Schlüsseleinigung kombiniert. Welches Protokoll das wie erledigt, ist eine eigene technische Frage; „asymmetrisch“ allein beschreibt noch keinen vollständigen sicheren Messenger.
HTTPS und Ende-zu-Ende: Wo wird wieder entschlüsselt?
Beim Besuch einer HTTPS-Website schützt TLS die Verbindung zwischen Browser und Server. Der Server ist die Gegenstelle und kann die bei ihm entschlüsselten Eingaben verarbeiten. Verschlüsselt übertragen bedeutet hier also nicht, dass der Betreiber die Eingaben niemals sehen kann. Cloudflare erläutert HTTPS als geschützte Browser-Website-Verbindung.
Bei Ende-zu-Ende-Verschlüsselung soll der Inhalt dagegen nur auf den vorgesehenen Endgeräten lesbar werden. Der vermittelnde Dienst soll die Nachricht unterwegs nicht entschlüsseln können. Ein Transportweg kann zusätzlich verschlüsselt sein. Die beiden Schutzarten schließen sich daher nicht aus. Das österreichische Sicherheitsportal erklärt den Unterschied.
Was trotz Verschlüsselung sichtbar bleiben kann
Toms Gerät muss die Nachricht anzeigen können. Schadsoftware auf diesem Gerät oder Tom selbst können den lesbaren Inhalt daher weitergeben. Außerdem können Kommunikationszeitpunkte und beteiligte Konten sichtbar bleiben, abhängig vom Dienst. Ende-zu-Ende-Verschlüsselung ist deshalb keine Zusage vollständiger Anonymität. Das Sicherheitsportal nennt Endgeräte und Metadaten als Grenzen.
Für deinen Alltag hilft eine kleine Prüffrage: Was ist gerade geschützt – die Verbindung, der Nachrichteninhalt oder eine gespeicherte Datei? Prüfe bei wichtigen Daten auch, wie Sicherungskopien behandelt werden und wer Zugriff auf die Endgeräte hat. Ein Schloss-Symbol beantwortet diese Fragen nicht alle. Beim Umgang mit KI-Diensten kommt eine weitere Frage hinzu: Welche Inhalte gibst du dem Anbieter überhaupt? Dazu passt unser Beitrag Was kann ChatGPT – und wo liegen seine Grenzen?
Ein Beispiel, das hängen bleibt
Stell dir einen Brief in einer verschlossenen Kassette vor. Der Kurier kann die Kassette transportieren, ohne den Brief zu lesen. Namen auf dem Paket und die Zustellzeit können trotzdem sichtbar bleiben. Die Grenze des Vergleichs: Digitale Verfahren arbeiten mit mathematischen Schlüsseln, und ihre Sicherheit hängt auch von Software und Geräten ab.
Nicht verwechseln mit …
- Passwortschutz: regelt einen Zugang; daraus folgt allein noch keine Verschlüsselung der gespeicherten Daten.
- Transportverschlüsselung: schützt eine Verbindung bis zur jeweiligen Gegenstelle.
- Ende-zu-Ende-Verschlüsselung: schützt den Inhalt zwischen den vorgesehenen Endpunkten; sie ist keine automatische Anonymitätsgarantie.
Was blieb draußen?
Wir behandeln weder konkrete Schlüssellängen noch einzelne Messenger oder deren Backup-Einstellungen. Digitale Signaturen, Hashfunktionen und die Umstellung auf Verfahren gegen Quantencomputer benötigen eigene Erklärungen.
Drei Fragen für deine nächste Entdeckung
- Was bedeutet Ende-zu-Ende-Verschlüsselung?
- Was ist ein öffentlicher Schlüssel?
- Wie unterscheidet sich ein Hashwert von Geheimtext?
Eine Frage zum Mitnehmen
Verhindert Ende-zu-Ende-Verschlüsselung, dass der Empfänger einen Screenshot deiner Nachricht weitergibt?
Antwort aufklappen
Nein. Der Empfänger muss den Inhalt lesen können. Die Verschlüsselung schützt den vorgesehenen Übertragungsweg, verhindert aber nicht, dass ein berechtigter Empfänger den lesbaren Inhalt weitergibt.
Quellen und Stand
- Wikipedia: Verschlüsselung
- onlinesicherheit.gv.at: Sicher kommunizieren mit Ende-zu-Ende-Verschlüsselung?, 18.02.2025
- Datenschutzbeauftragte des Kantons Zürich: Asymmetrische Verschlüsselung
Weitere Primärquellen: Microsoft: Schlüssel erzeugen und verwalten; Cloudflare: HTTPS.
Quellen geprüft und Beitrag überarbeitet am 4. November 2026. KI-gestützt erstellt; Alltagsbeispiele sind eigene Veranschaulichungen. Titelbild: KI-generierte Illustration, keine Dokumentaraufnahme.